Firewall, Switch และ Access Point ต่างกันอย่างไร? เข้าใจระบบ Network ในออฟฟิศแบบง่าย ๆ
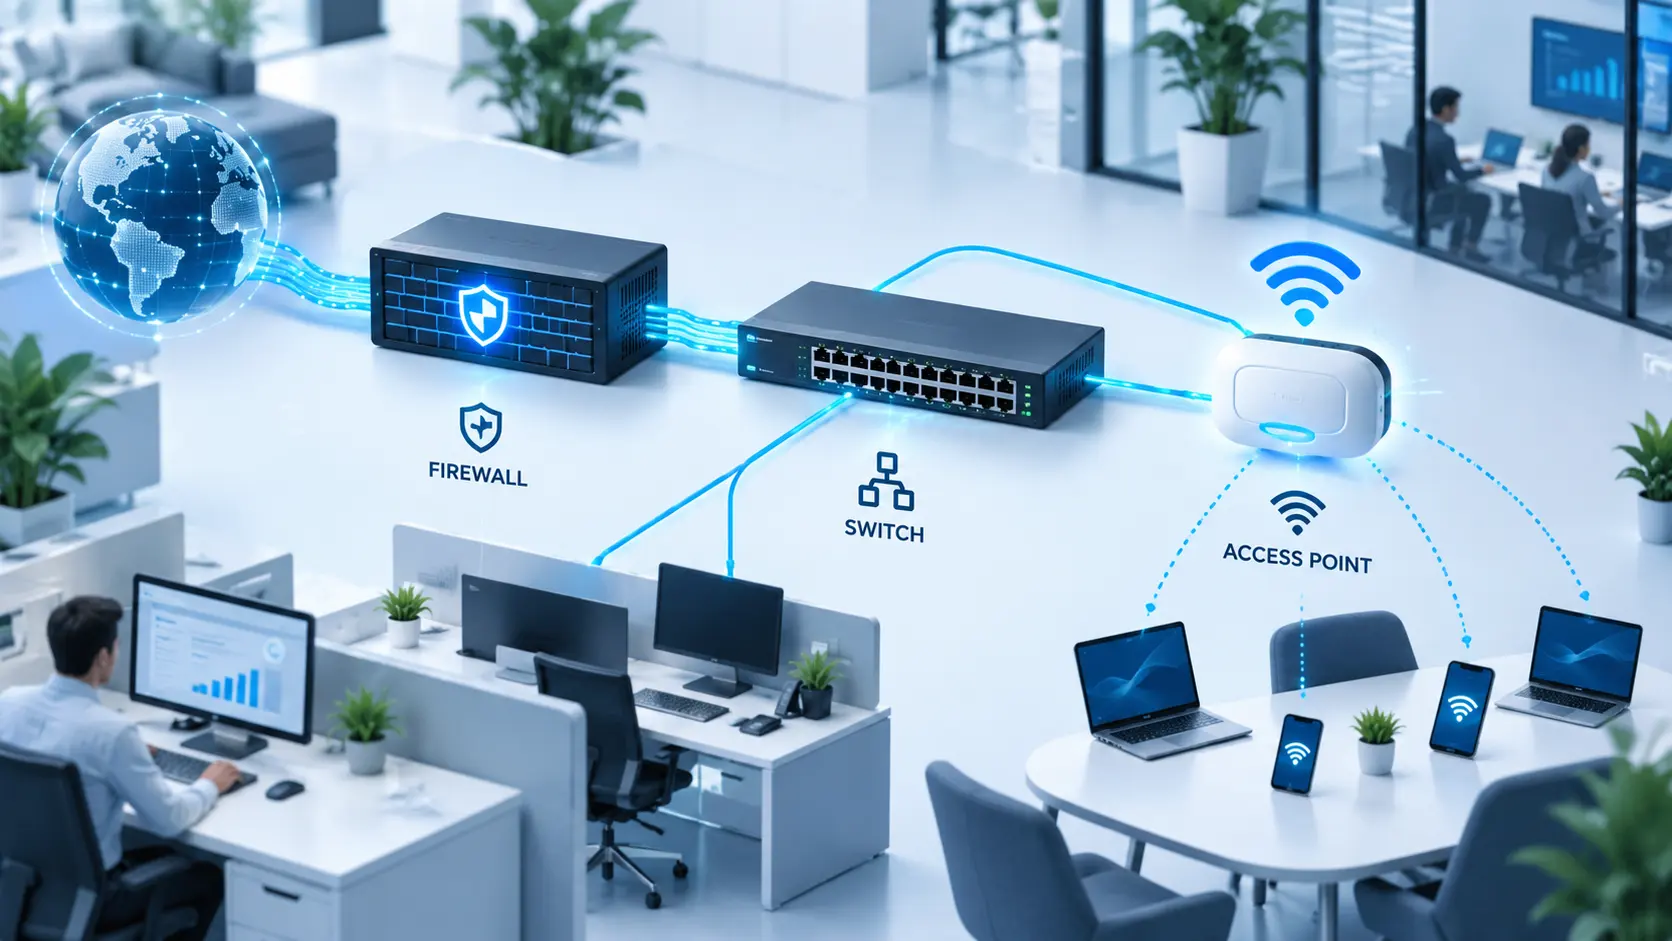
Firewall Switch Access Point คืออุปกรณ์สำคัญที่ทำงานร่วมกันในระบบ Network ของสำนักงาน
โดยแต่ละส่วนมีหน้าที่แตกต่างกัน ตั้งแต่การควบคุมความปลอดภัย การเชื่อมต่ออุปกรณ์ภายใน
ไปจนถึงการให้บริการ WiFi สำหรับพนักงานและผู้ใช้งานในองค์กร
สารบัญ
Firewall Switch Access Point มีหน้าที่ต่างกันอย่างไร?
ถ้านึกภาพระบบ Network ของบริษัทเป็นอาคารหนึ่งหลัง
จะเข้าใจบทบาทของอุปกรณ์แต่ละประเภทได้ง่ายขึ้น
เพราะแต่ละตัวรับผิดชอบคนละส่วนของระบบ
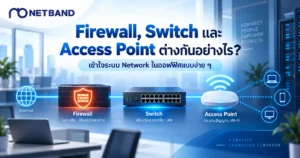
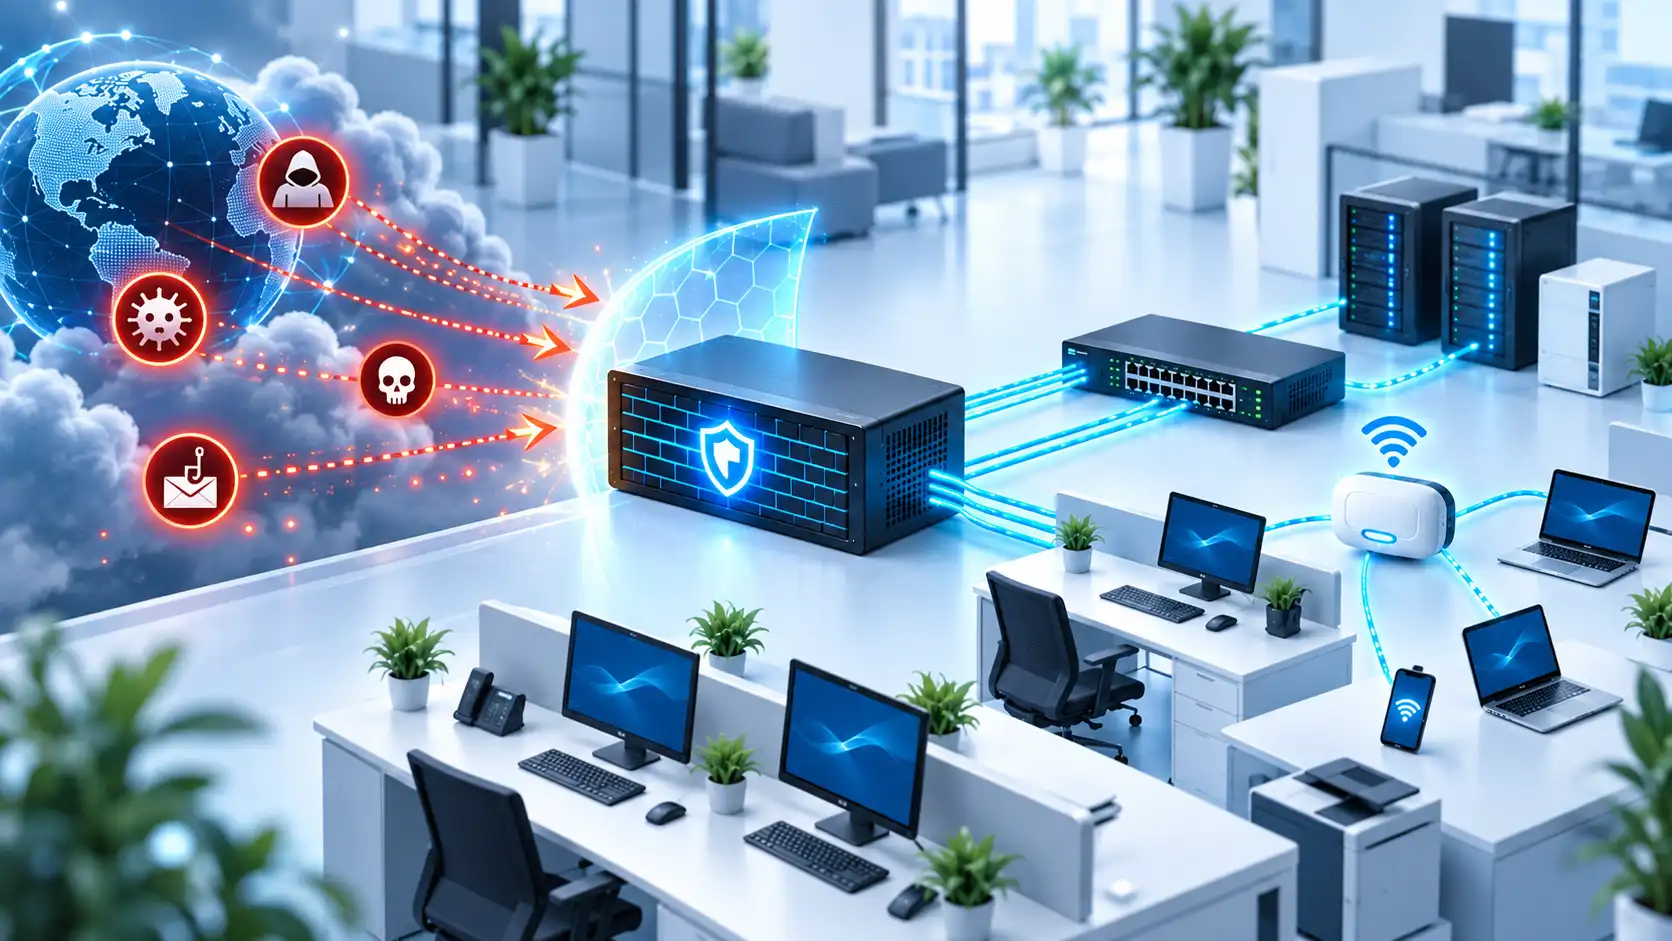
SECURITY
Firewall
เหมือนด่านรักษาความปลอดภัยหน้าทางเข้า
คอยควบคุมว่า Traffic แบบใดสามารถเข้าและออกจาก Network ได้
NETWORK
Network Switch
เป็นศูนย์กลางที่เชื่อม Computer, Server, Printer, CCTV,
Wireless AP และอุปกรณ์เครือข่ายภายในองค์กรเข้าหากัน
WI-FI
Wireless Access Point
ช่วยให้ Notebook, Smartphone, Tablet และอุปกรณ์ไร้สาย
เชื่อมต่อเข้าสู่ระบบเครือข่ายผ่าน WiFi
Firewall คือด่านหน้าของระบบ Network
Firewall มักถูกวางไว้ระหว่าง Internet กับ Network ภายในองค์กร
หน้าที่สำคัญคือควบคุม Traffic ตาม Policy ที่บริษัทกำหนด
ตัวอย่างเช่น Guest WiFi อาจออก Internet ได้
แต่ไม่ควรเข้าถึง Server ภายใน
หรือพนักงานที่ทำงานจากภายนอกอาจต้องเชื่อมต่อผ่าน VPN
ก่อนจึงจะใช้งานระบบภายในของบริษัทได้
ในระบบองค์กร Firewall อาจรองรับฟังก์ชันเพิ่มเติม
เช่น VPN, Application Control, IPS หรือการแบ่ง Security Zone
ทั้งนี้ขึ้นอยู่กับรุ่นและการออกแบบระบบจริง
จุดสำคัญ:
Firewall ไม่ได้มีหน้าที่เพียงทำให้ Internet ใช้งานได้
แต่ยังช่วยควบคุมสิทธิ์และความปลอดภัยของ Traffic ภายในองค์กร
Network Switch คือศูนย์กลางของระบบ LAN
Switch ทำหน้าที่เชื่อมอุปกรณ์ต่าง ๆ ภายในระบบเข้าหากัน
ไม่ว่าจะเป็น Computer, Server, Printer, CCTV,
Network Storage หรือจุดกระจายสัญญาณ WiFi
สำหรับระบบองค์กร Switch ยังสามารถรองรับ VLAN,
Uplink และ PoE สำหรับจ่ายไฟให้อุปกรณ์ต่าง ๆ
เช่น กล้อง IP, IP Phone และ Wireless AP ในรุ่นที่รองรับ
หากต้องการดูอุปกรณ์ Network เพิ่มเติม
สามารถดูได้ที่
NETBAND Enterprise IT Marketplace
Access Point คือจุดเชื่อมต่อ WiFi ขององค์กร
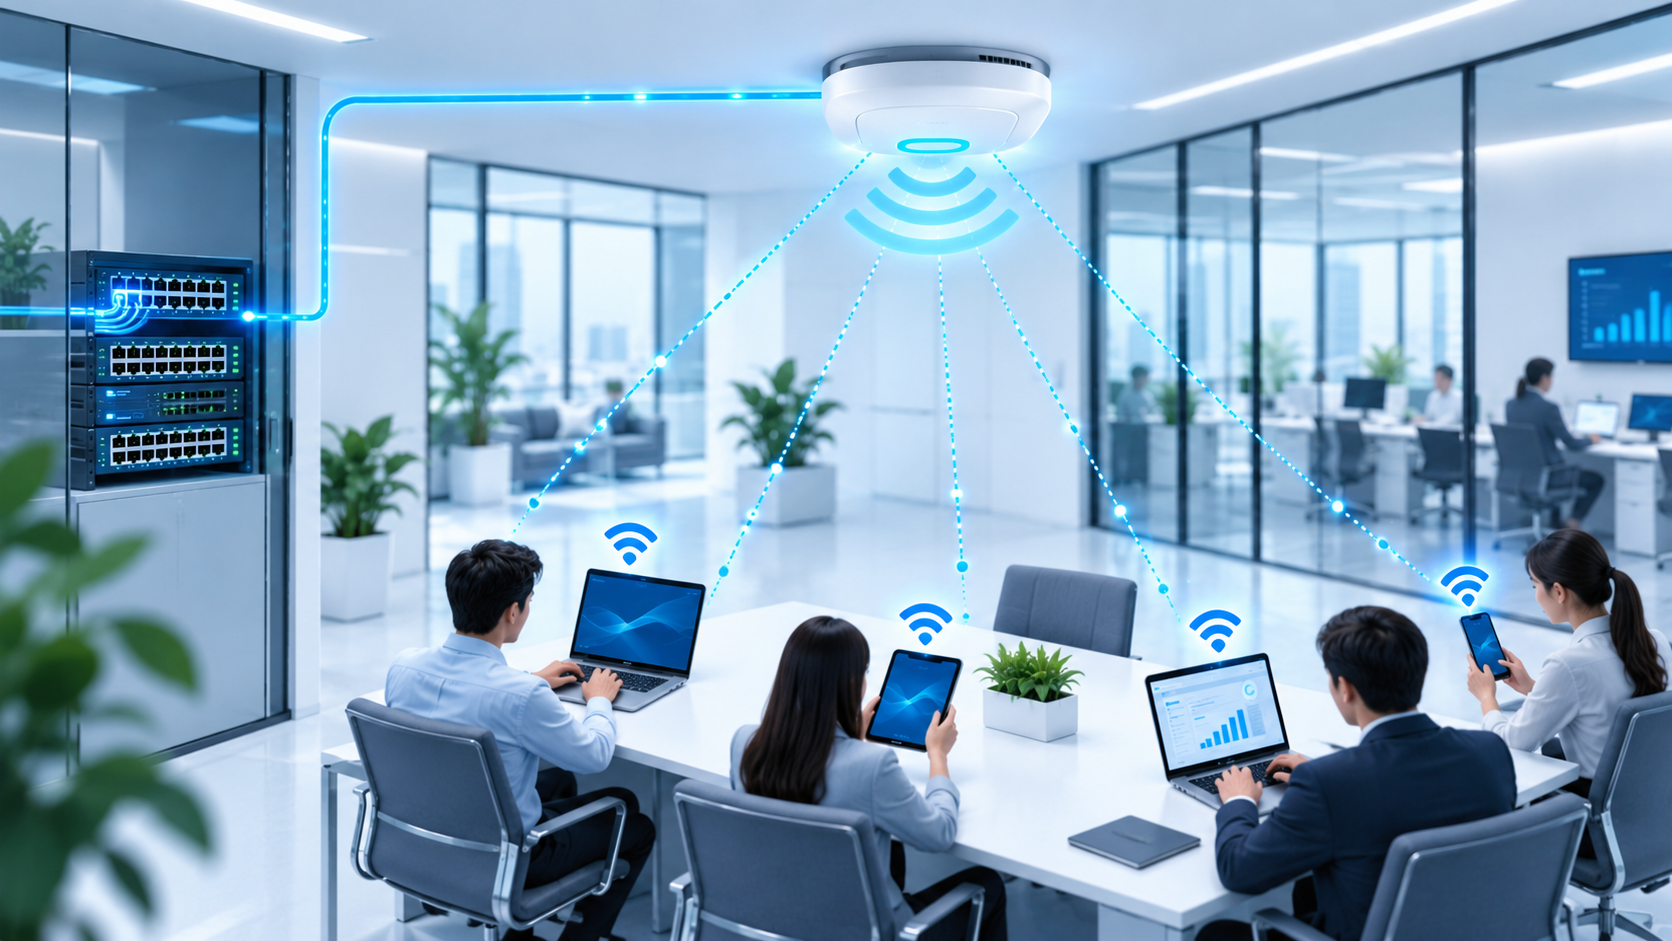
Access Point หรือ AP ทำหน้าที่ให้ Notebook,
Smartphone, Tablet และอุปกรณ์ Wireless
เชื่อมต่อเข้าสู่ Network โดยไม่ต้องใช้สาย LAN กับอุปกรณ์ปลายทาง
สำหรับสำนักงานขนาดเล็ก Router WiFi ตัวเดียวอาจเพียงพอ
แต่เมื่อพื้นที่กว้างขึ้นหรือจำนวนผู้ใช้งานเพิ่มขึ้น
ระบบองค์กรจะนิยมใช้ AP หลายจุด
และออกแบบตำแหน่งให้เหมาะกับลักษณะของพื้นที่จริง
เรื่องที่มักเข้าใจผิด:
การเพิ่มจำนวน AP ไม่ได้หมายความว่า WiFi จะดีขึ้นเสมอ
เพราะยังต้องดู Channel, จำนวนผู้ใช้งาน,
สิ่งกีดขวาง และการรบกวนของสัญญาณด้วย
Firewall Switch Access Point ทำงานร่วมกันอย่างไร?
สมมติพนักงานเปิด Notebook แล้วเชื่อม WiFi ของบริษัท
ข้อมูลจะไม่ได้เดินผ่านอุปกรณ์เพียงตัวเดียว
แต่จะผ่านหลายส่วนก่อนออกไปยัง Internet
เพราะเหตุนี้เมื่อผู้ใช้งานแจ้งว่า “WiFi ใช้ไม่ได้”
ปัญหาไม่ได้หมายความว่า AP เสียเสมอไป
แต่อาจเกิดจาก Switch, Firewall, VLAN
หรือ Internet ต้นทางก็ได้
ทำไมไม่ควรซื้ออุปกรณ์ Network แยกกันโดยไม่วางระบบก่อน
ปัญหาที่เจอบ่อยคือองค์กรเลือกซื้ออุปกรณ์ตามปัญหาที่เกิดขึ้นเฉพาะหน้า
โดยไม่ได้มองโครงสร้างของ Network ทั้งระบบ
ทำให้แก้ปัญหาหนึ่งจุดแล้วไปเกิดคอขวดอีกจุดหนึ่ง
WiFi ช้า แล้วเพิ่ม AP อย่างเดียว
ถ้าปัญหาจริงอยู่ที่ Uplink, Channel หรือ Backbone
การเพิ่ม AP อย่างเดียวอาจไม่ได้ทำให้ระบบเร็วขึ้น
Switch มี Port เยอะ แต่ PoE ไม่พอ
ถ้าต้องต่อ AP หรือ CCTV หลายตัว
ต้องดู PoE Budget ไม่ใช่ดูเฉพาะจำนวน Port
Firewall รุ่นใหญ่ แต่ Network ยังช้า
ถ้า Switch หรือ Uplink เป็นคอขวด
การเปลี่ยน Firewall เพียงอย่างเดียวอาจไม่ได้แก้ปัญหาทั้งระบบ
ทุกอุปกรณ์อยู่ Network เดียวกัน
การไม่แบ่ง VLAN ทำให้บริหารจัดการยาก
และอาจเพิ่มความเสี่ยงด้านสิทธิ์การเข้าถึงระบบภายใน
ก่อนเลือกอุปกรณ์ Network สำหรับองค์กร ต้องดูอะไรบ้าง?
Firewall
ดูจำนวนผู้ใช้งาน, Internet Speed, WAN,
VPN และ Security Features ที่องค์กรต้องใช้
Network Switch
ดูจำนวน Port, Speed, Uplink, VLAN
และ PoE Budget สำหรับอุปกรณ์ปลายทาง
Wireless Access Point
ดูพื้นที่, จำนวนผู้ใช้งาน, WiFi Standard,
ความหนาแน่น และระบบ PoE ที่ใช้
ก่อนวางระบบ Network ใหม่ ควรเช็กอะไรบ้าง?
ก่อนซื้ออุปกรณ์ ควรเริ่มจาก Requirement ขององค์กร
เพราะสำนักงานขนาดเล็กกับโรงงานหรือสำนักงานใหญ่
อาจต้องการโครงสร้าง Network ที่ต่างกันมาก
- มีผู้ใช้งานกี่คน
- มี Computer และอุปกรณ์ Network กี่เครื่อง
- ต้องให้บริการ WiFi กี่พื้นที่
- มี CCTV, IP Phone หรือ IoT หรือไม่
- Internet มีกี่เส้นและความเร็วเท่าไร
- ต้องใช้งาน VPN หรือไม่
- มี Guest WiFi หรือไม่
- ต้องแบ่ง VLAN อะไรบ้าง
- มีแผนเพิ่มผู้ใช้งานหรืออุปกรณ์ในอนาคตหรือไม่
อ่านเพิ่มเติมเกี่ยวกับระบบ Network
ดูสินค้าและโซลูชันด้าน Network เพิ่มเติมได้ที่
NETBAND
สำหรับข้อมูลพื้นฐานด้าน Business Network
สามารถศึกษาเพิ่มเติมจาก
Cisco Networking Basics
คำถามที่พบบ่อยเกี่ยวกับระบบ Network ในสำนักงาน
Firewall กับ Router เหมือนกันไหม?
ไม่เหมือนกัน แม้อุปกรณ์บางรุ่นจะรวมหลายฟังก์ชันไว้ในเครื่องเดียว
แต่ Firewall เน้นการควบคุมและรักษาความปลอดภัยของ Traffic
ขณะที่ Router มีหน้าที่หลักในการส่งข้อมูลระหว่าง Network
Switch ทำให้ Internet เร็วขึ้นหรือไม่?
Switch ไม่ได้เพิ่มความเร็ว Internet โดยตรง
แต่ Switch หรือ Uplink ที่ไม่เหมาะกับ Traffic
สามารถกลายเป็นคอขวดของระบบได้
Access Point กับ WiFi Router ต่างกันอย่างไร?
WiFi Router มักรวม Router, Switch และ Wireless ไว้ในเครื่องเดียว
ส่วน Access Point สำหรับองค์กรเน้นการให้บริการ Wireless
และทำงานร่วมกับระบบเครือข่ายส่วนอื่น
บริษัทควรมี Access Point กี่ตัว?
ไม่มีจำนวนตายตัว ต้องดูพื้นที่ จำนวนผู้ใช้งาน
ผนัง สิ่งกีดขวาง ความหนาแน่น
และรูปแบบการใช้งานจริง
Firewall Switch Access Point จำเป็นต้องเป็นแบรนด์เดียวกันหรือไม่?
ไม่จำเป็นเสมอไป แต่ต้องตรวจสอบเรื่อง Compatibility,
Management, VLAN, PoE และรูปแบบการบริหารระบบให้เหมาะสม
การใช้ระบบที่ออกแบบมาทำงานร่วมกันได้ดีจะช่วยลดความซับซ้อนในการดูแล
Guest WiFi ควรแยกจาก Network พนักงานหรือไม่?
โดยทั่วไปควรแยก เพื่อจำกัดการเข้าถึงระบบภายในโดยไม่จำเป็น
และสามารถใช้ VLAN ร่วมกับ Firewall Policy
เพื่อควบคุมสิทธิ์การใช้งานได้
สรุปการทำงานของ Firewall, Network Switch และ Wireless Access Point
ถ้าจำแบบง่ายที่สุด Firewall ดูแลการเข้าออกและความปลอดภัยของ Network,
Switch เชื่อมอุปกรณ์ภายในระบบ
ส่วน Wireless AP ทำให้อุปกรณ์ไร้สายเชื่อมต่อผ่าน WiFi
การวางระบบ Firewall Switch Access Point
จึงไม่ควรเลือกจากอุปกรณ์แต่ละตัวแยกกัน
แต่ควรมองทั้งจำนวนผู้ใช้งาน, Traffic, พื้นที่,
VLAN, PoE และระดับ Security ที่องค์กรต้องการ
กำลังวางระบบ Network สำหรับสำนักงานหรือองค์กร?
ก่อนเลือกอุปกรณ์ ควรตรวจสอบจำนวนผู้ใช้งาน,
พื้นที่, Internet, VLAN, PoE
และแผนการขยายระบบในอนาคต
เพื่อให้ Network ที่ออกแบบสามารถรองรับการใช้งานจริงได้